Pendant des décennies, il a été le gardien de notre vie numérique. Huit caractères, puis douze. Une majuscule, un chiffre, un symbole, et surtout pas la date de naissance, 1234 ou le nom du chat ! Mais à force de vouloir rendre les mots de passe plus sûrs, nous avons réussi à les rendre presque impossible à mémoriser sans devoir les noter quelque part. D’autant que les besoins de mots de passe n’ont cessé de se multiplier au fil des années. Pourtant ils sont l’un des piliers de notre sécurité numérique. Et malgré les gestionnaires de mots de passe et l’authentification à deux facteurs, ils restent aussi l’un de ses points faibles. Parce qu’on les oublie, on les réutilise, on peut nous les voler. Reste que nous commençons peut-être à entrevoir la suite…
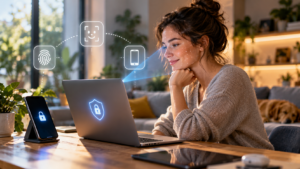
Les passkeys permettent déjà de se connecter à un service sans saisir de mot de passe. L’accès peut simplement être validé sur son smartphone ou son ordinateur, avec une empreinte digitale, la reconnaissance faciale, un logiciel d’authentification ou le code de l’appareil. Derrière cette simplicité se cache un système cryptographique conçu notamment pour rendre le phishing beaucoup plus difficile.
Et demain, cette authentification pourrait devenir encore plus discrète. Nos appareils de confiance, la biométrie et même certains éléments de notre comportement pourraient progressivement permettre aux services de vérifier que nous sommes bien nous ! La cybersécurité ne reposerait alors plus sur un secret que l’on doit retenir, mais sur plusieurs signaux capables de confirmer notre identité.
Nonobstant, faire disparaître le mot de passe ne résoudra pas tous les problèmes. Si notre smartphone devient notre trousseau de clés numérique, que se passe-t-il lorsqu’on le perd ou qu’on en change ? Comment récupérer facilement ses comptes ? Et jusqu’où sommes-nous prêts à laisser la biométrie ou nos habitudes participer à la vérification de notre identité ? Le mot de passe ne va probablement pas disparaître demain matin. Internet est rempli de vieux systèmes, et nos habitudes sont parfois encore plus difficiles à remplacer. Pourtant le mouvement est lancé, et après avoir passé des années à nous apprendre à créer de meilleurs mots de passe, le prochain défi de la sécurité numérique sera peut-être de nous apprendre à ne plus en avoir besoin.
Au final si le véritable progrès en cybersécurité consistait à ne plus avoir de mot de passe à protéger, qui le regretterait vraiment ?